
企业通过内网穿透把 OA、ERP、API、文件空间、SSH/RDP 等内网能力映射到公网 HTTPS 或 TCP 入口后,谁都能拿着 URL 来敲门,等于用一条隧道把内网应用暴露给全球互联网。不少内网穿透服务商并不提供IP 黑白名单、区域访问控制等安全功能,境外的扫描、撞库、恶意探测会直接打到内网服务上。
对于业务主要服务中国大陆、或明确不面向境外提供访问的企业,把穿透后的入口限定在目标地区,能显著降低安全风险。ZeroNews 在边缘网关提供Geo Location 区域访问控制(地址围栏):按访问来源国家/地区决定某条隧道是否放行,未通过的请求在网关直接拒绝,流量不进入加密隧道,内网应用侧无需改代码。
一.ZeroNews 区域访问控制
ZeroNews 为企业及团队提供基于地理位置(Geo Location)的区域访问控制能力。访问策略以隧道为维度,每条 HTTPS 或 TCP 隧道均可独立配置:用户从公网发起访问时,ZeroNews 边缘网关根据来源地区判断是否允许继续 TLS 与转发,不允许的地区直接返回拒绝,允许的地区才会转发到 ZeroNews 客户端,进而到达内网服务。
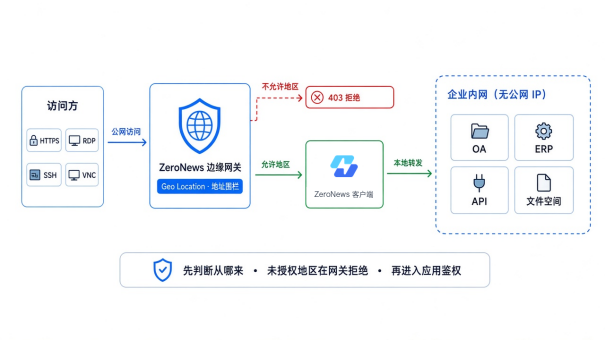
区域访问控制发生在网关入口,根据来源 IP 判断访问来自哪里、能否准入,同时可与 IP 黑白名单、Basic 认证、路由白名单等策略叠加使用,内网服务器无需自行维护 GeoIP 库或修改 Nginx 配置。
二.ZeroNews 区域访问控制优势
-
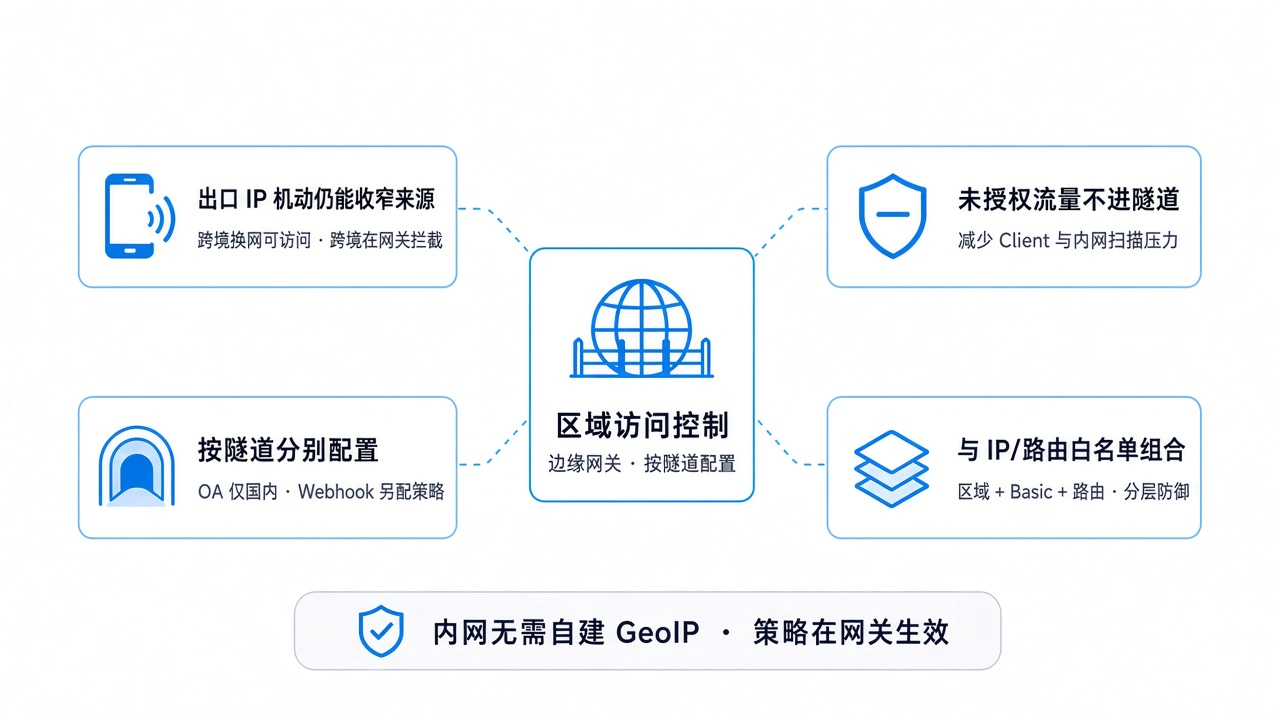
出口 IP 变动时仍能收窄来源:销售、实施、管理层用家庭宽带或手机网络访问内网 Web 时,单条 IP 白名单难以维护。限定允许的国家或省级区域后,合法用户在同一地理范围内更换 IP 仍可访问,境外来源则在网关被挡。
-
未授权流量不进隧道:与「内网再鉴权」相比,区域策略在边缘网关直接终止非法地区请求,减少 Client 与内网应用承受的扫描压力。
-
按隧道分别配置:ERP 外勤隧道可设为「仅中国大陆」,对外 Webhook 隧道可另配策略,不必一条规则套用全公司所有映射;关闭隧道即可收回该入口的区域策略。
-
与 IP 黑白名单、路由白名单组合:IP 名单适合固定合作方出口,区域控制适合人员流动大、主要活动在国内或某省的场景。
三、区域访问控制的应用
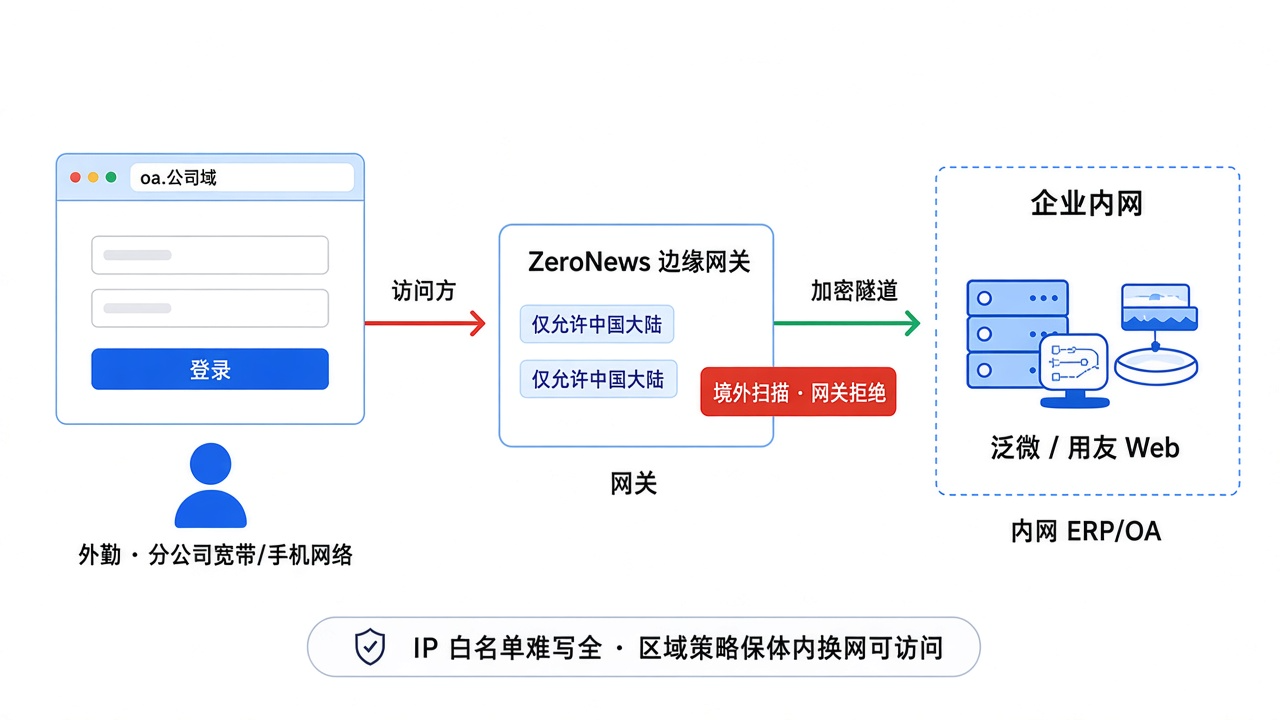
内网 OA / ERP:外勤在国内,入口不对境外开放
将泛微、用友等 Web 端映射为 oa.公司域、erp.公司域 后,外勤人员用浏览器审批流程,出口可能是分公司宽带或手机网络,IP 白名单难以写全。在隧道上启用「仅允许中国大陆」(或企业主要办公所在国家/地区)后,境外扫描在网关被拒,外勤在国内更换网络仍可按 OA/ERP 账号正常登录。
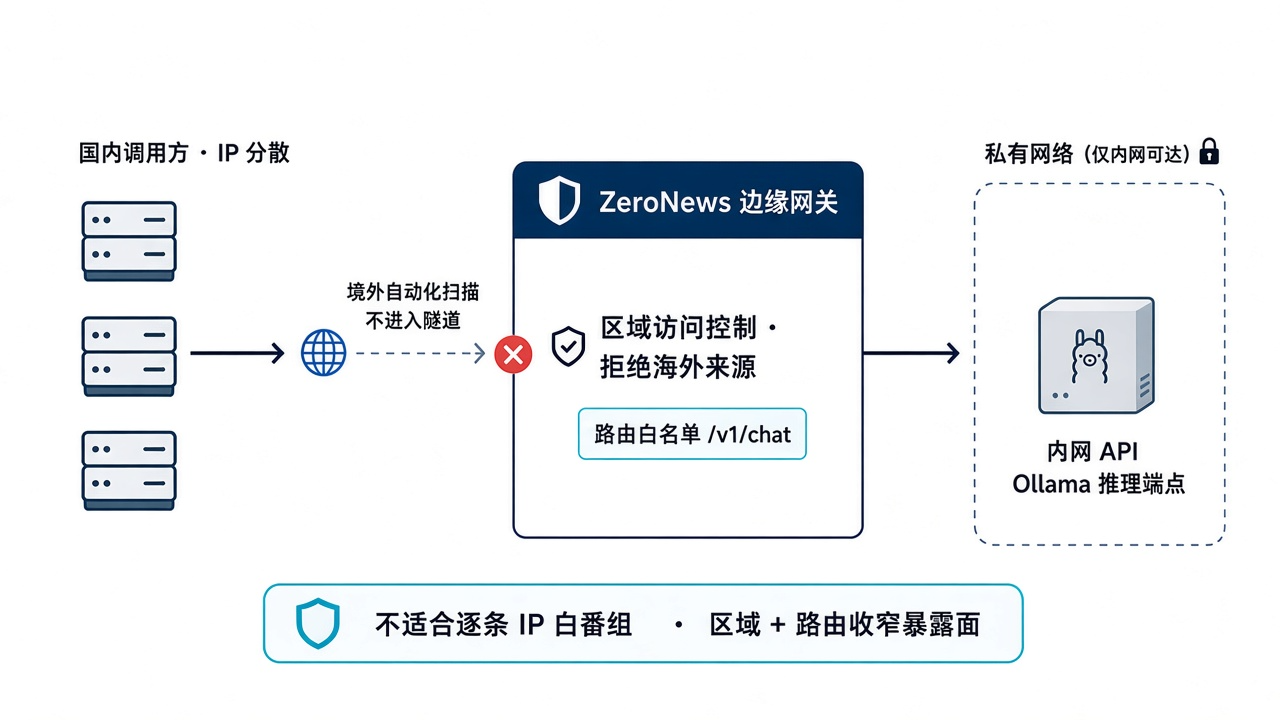
对内 API 与 Ollama:终端用户在国内,拒绝海外来源
内网 API 或 Ollama 推理端点通过穿透对外提供 HTTPS 服务时,调用方 IP 分散,不适合逐条配置 IP 白名单。若业务只服务国内用户,可在隧道上配置区域访问控制,拒绝海外来源,降低被境外自动化工具扫描到的概率;接口需要更严格控制时,仍应配合路由白名单,只放行 /v1/chat 等必要路径。
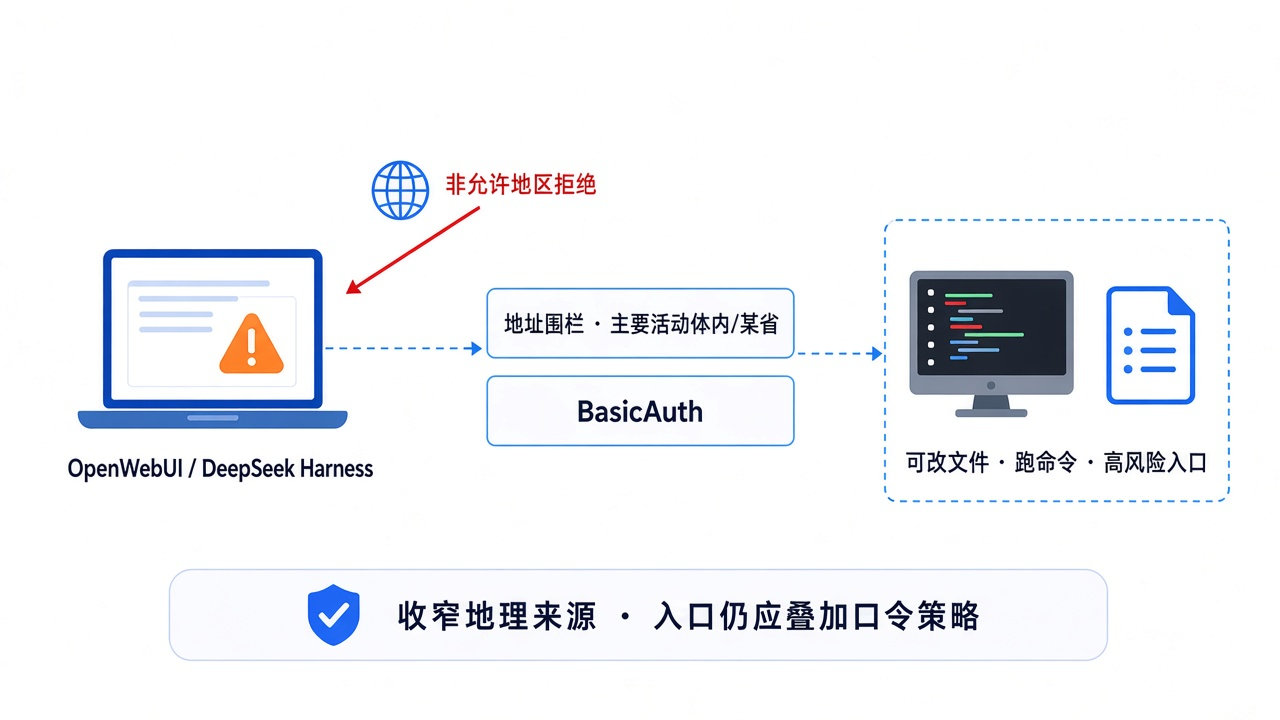
DeepSeek Harness / 内网控制台:活动范围可预期的团队
Harness、OpenWebUI 等应用能修改文件、执行命令,公网入口风险远高于只读站点。若团队主要在某一省或境内活动,可用地址围栏限制允许地区;IP 经常变化时,这比维护大量家庭宽带 IP 更省事。入口通常仍应叠加 BasicAuth等策略,区域控制是收窄地理来源的手段,不是唯一防线。
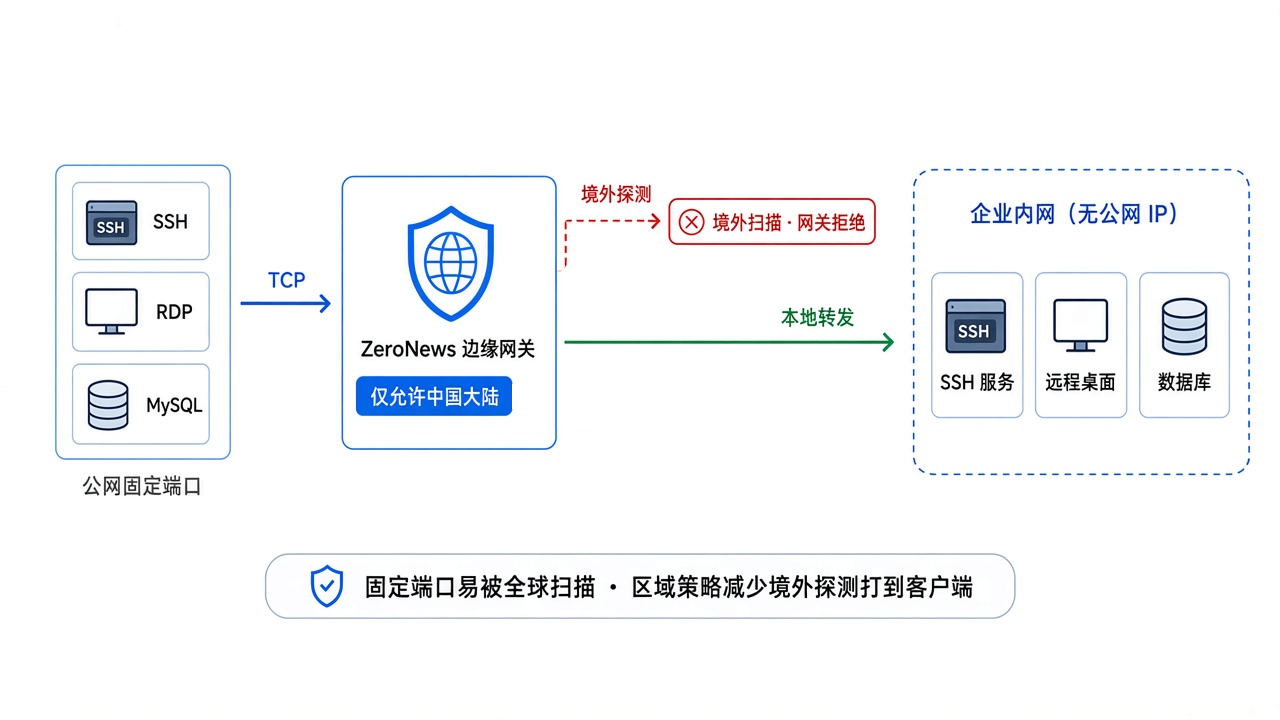
SSH / RDP / 数据库 TCP 隧道:降低境外暴力探测
远程桌面、SSH、MySQL 等 TCP 隧道映射到公网固定端口时,容易被全球扫描。除IP 白名单外,当来源 IP 不稳定时,还可附加「仅国内」等区域策略,减少境外探测打到 Client 的频率;已知运维来源仍建议 IP 白名单与用完即删的临时隧道并用。
四、ZeroNews 如何配置区域访问控制
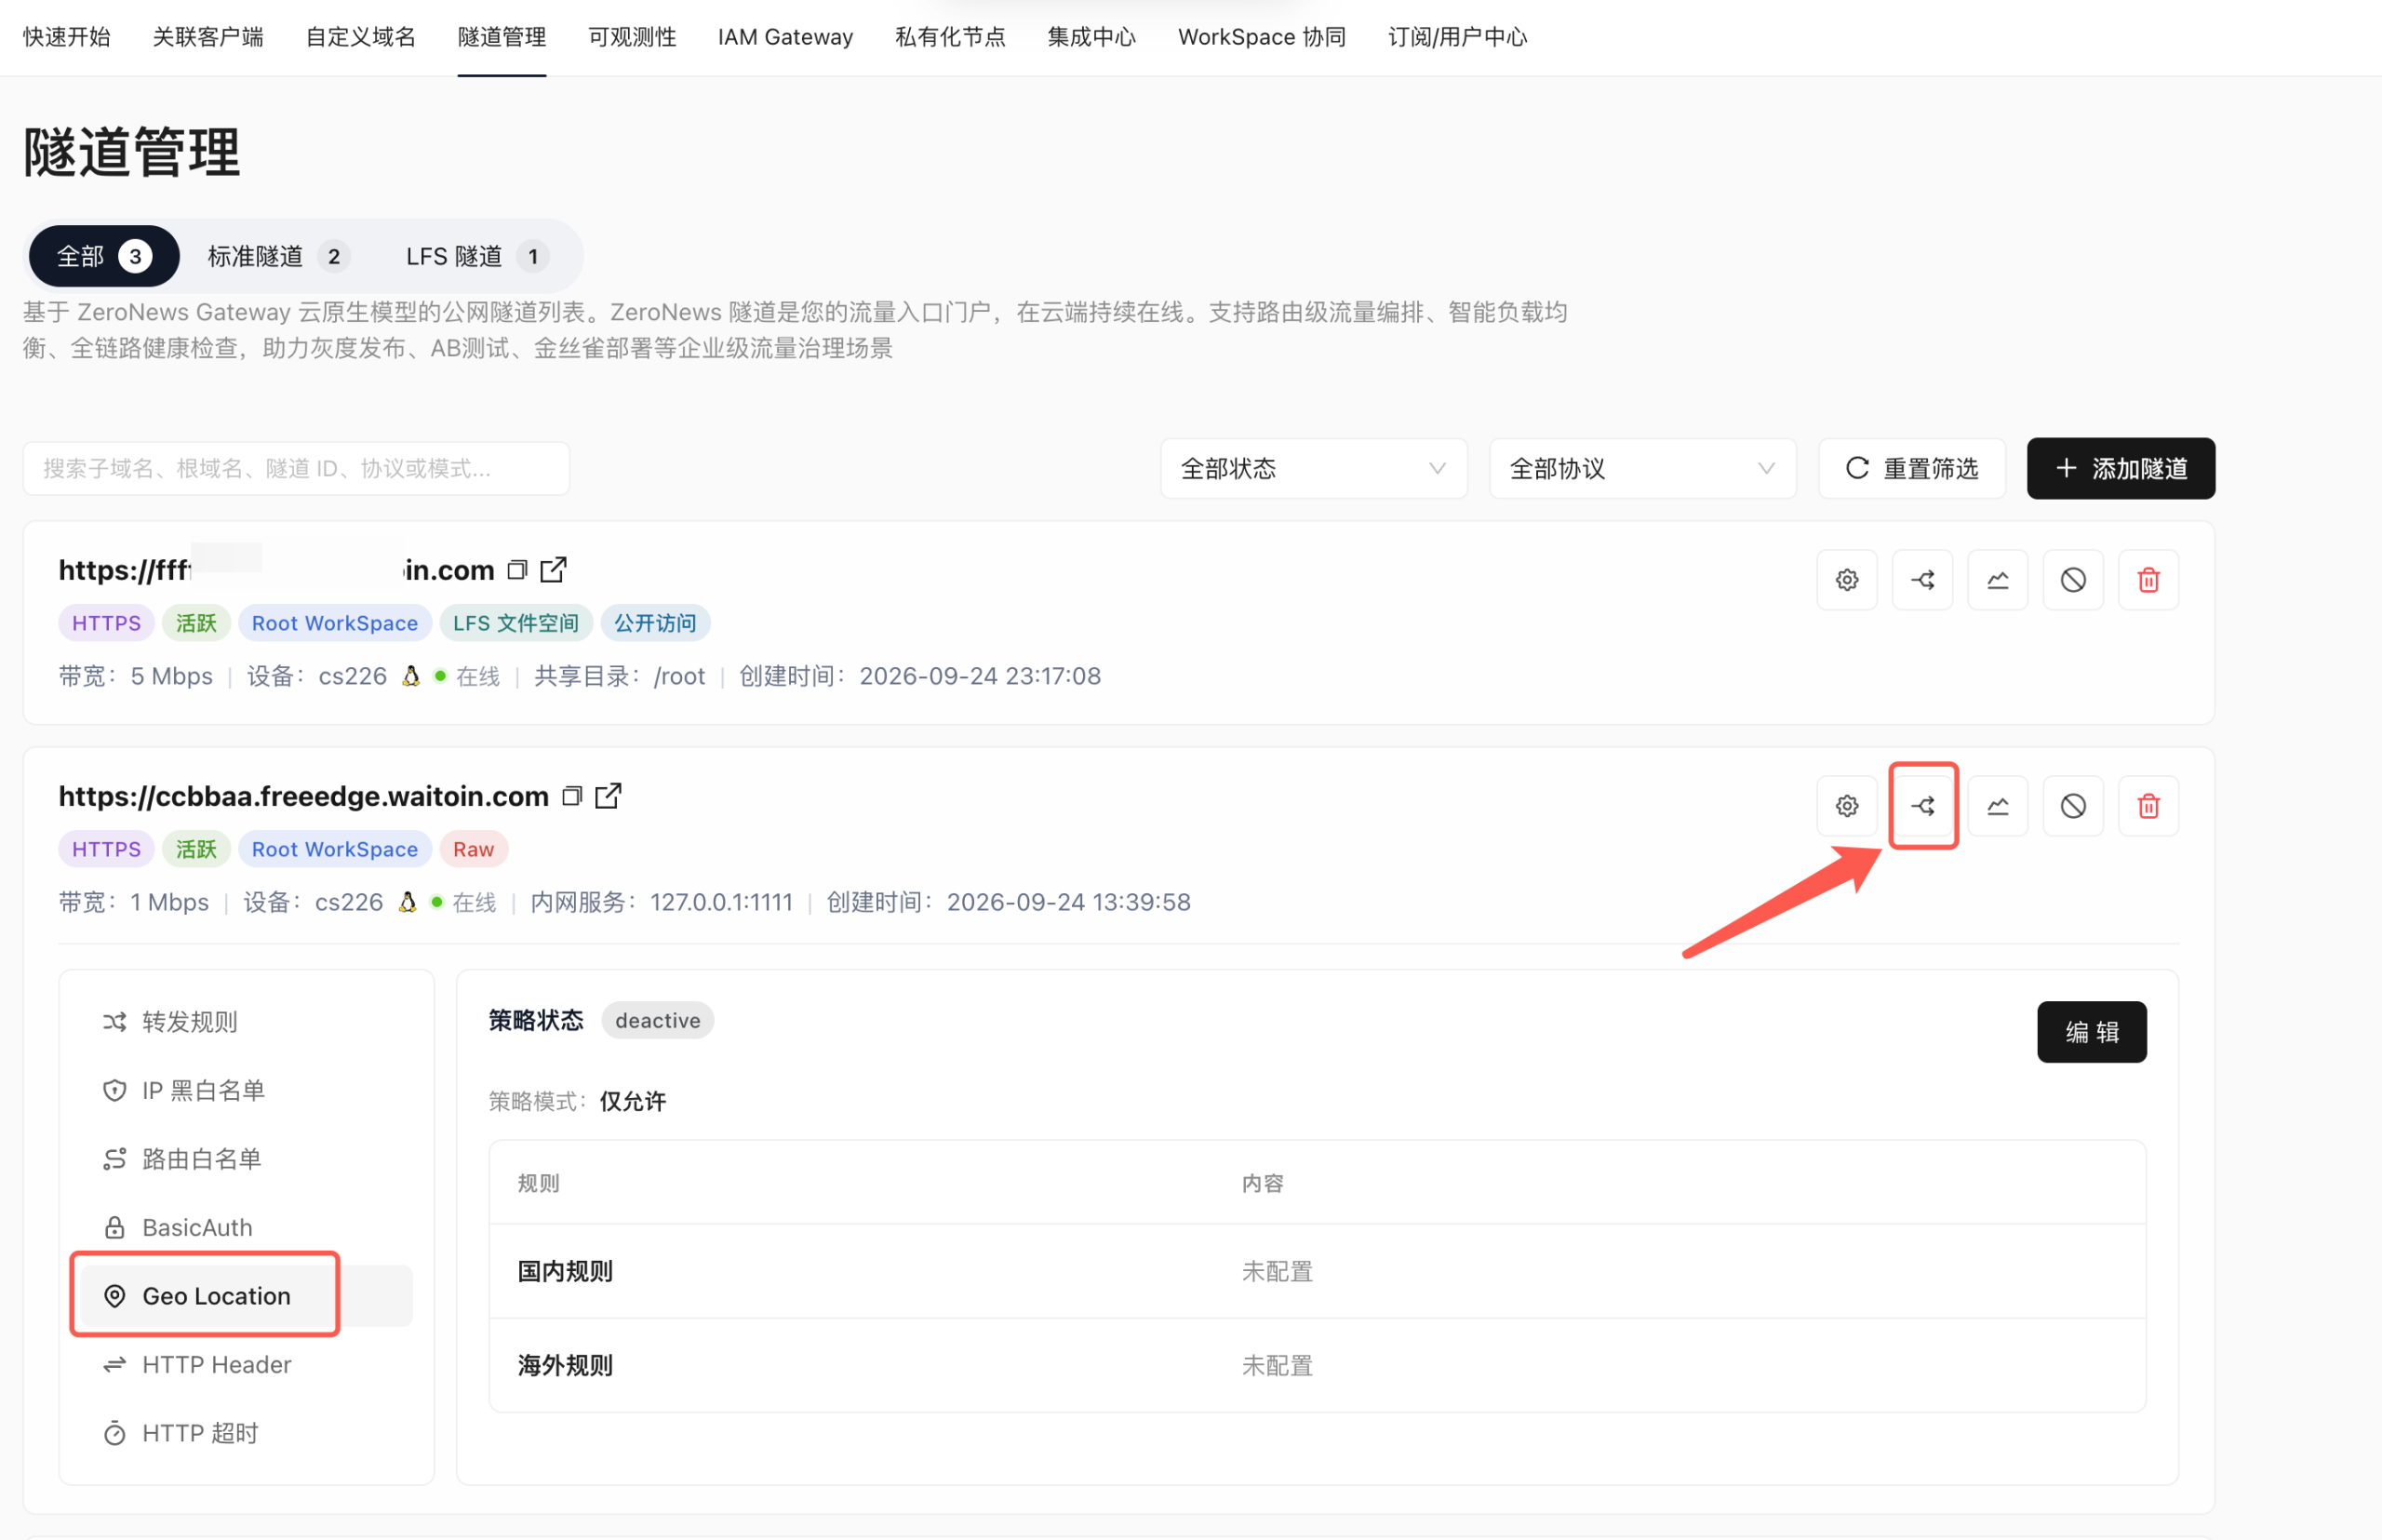
Geo Location 区域访问控制以隧道为单位进行配置,用户可根据实际访问需求按需开启。
1.进入 ZeroNews 控制台「隧道管理」,选择要保护的隧道,点击隧道后的流量策略小图标。
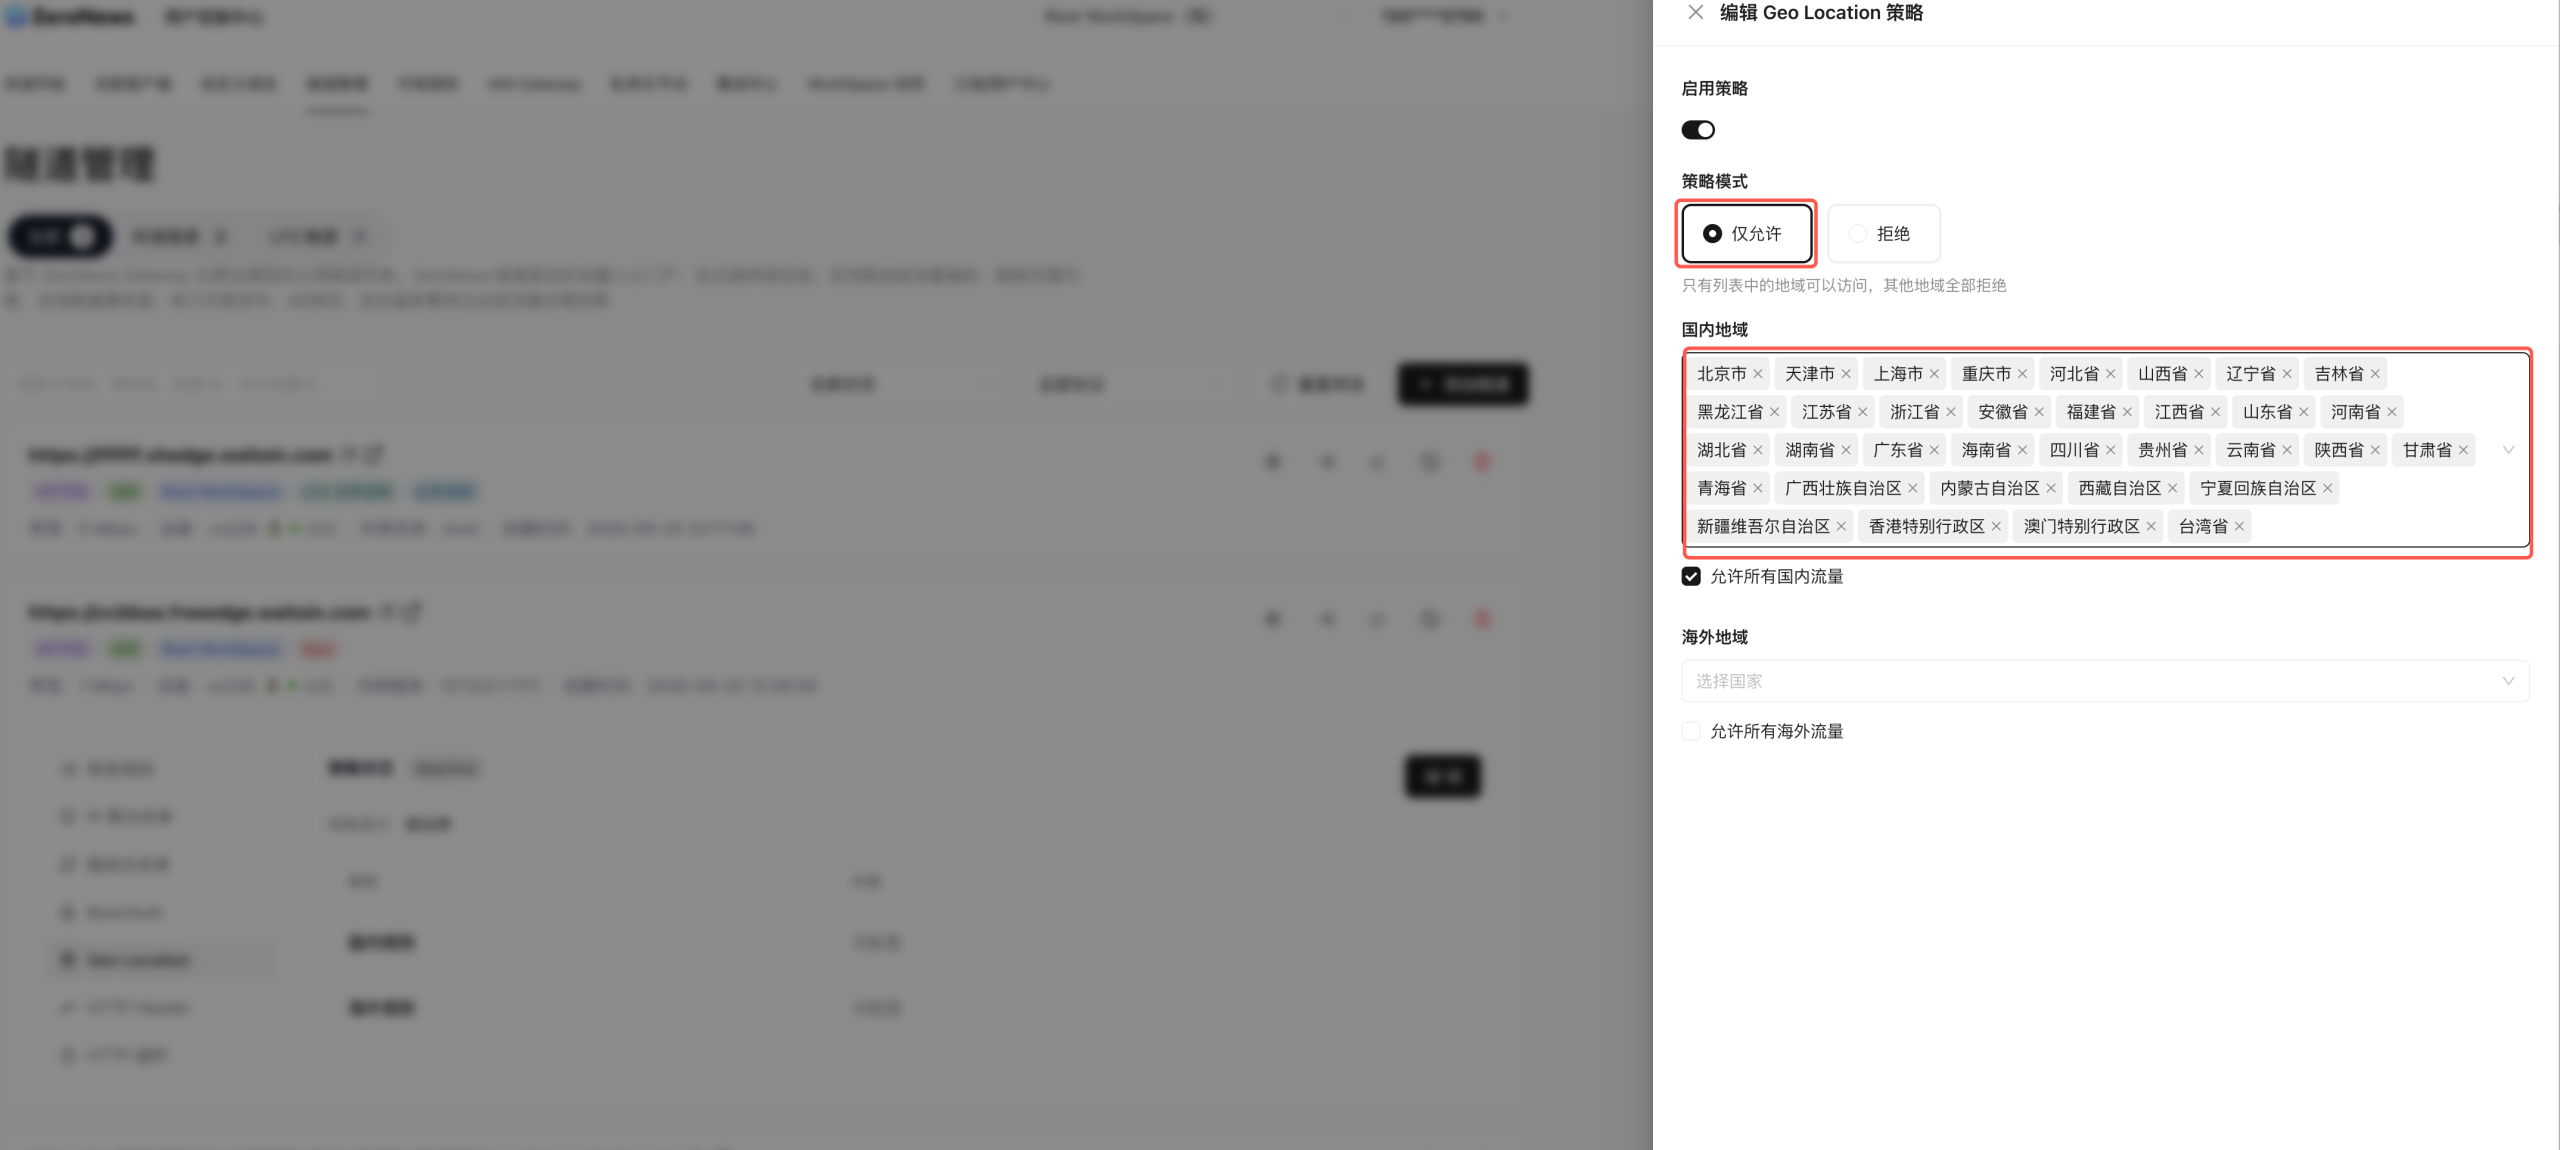
2.打开启用策略的开关按钮,策略模式选择「仅允许」,再选择允许的国家或地区(如仅允许中国大陆,则勾选允许所有国内流量)。保存后,策略在边缘网关实时生效。

内网穿透解决的是最基础的公网访问的可达性,而区域访问控制在访问可达的基础上,实现谁能从地理上能访问你的应用。
ZeroNews 把 Geo Location / 地址围栏做在边缘网关:按国家或地区放行或拒绝,不合法地区的请求直接拒绝,用一层 可预期、可配置、按隧道隔离 的地理边界,挡住大部分与业务无关的境外扫描和明显越界的来源,把访问来源收窄到企业认可的地理范围,把风险挡在网关,而不是把全球互联网的压力都交给内网应用。