
企业为了能通过公网访问内网中的 OA、API、数据库、服务器、内网电脑等系统及设备,将这些系统及设备通过内网穿透暴露到公网,在解决任意位置公网访问可达性的同时,也带来了被攻击的安全隐患。
内网应用、服务器、数据库一旦暴露到公网后,系统设备的安全边界从原来的内网访问扩散到全球任意位置,全网扫描与自动化探测会主动找上门,Web 入口会遭遇账号密码撞库、默认路径探测、接口枚举;TCP 映射端口对全网开放,等于把运维通道或数据库端口直接放进扫描器的目标库,RDP/SSH 弱口令给扫描暴力破解提供大门,端口扫描、漏洞探测、勒索病毒等层出不穷的攻击手段,导致内网业务及主机面临严重的安全风险。
IP 黑白名单是什么
IP 黑白名单是一种基于按来源 IP 做放行或拒绝的安全访问策略,它通过精确识别访问请求中的来源 IP 地址,再根据预设的访问策略决定是转发还是直接拒绝,不解析业务、也不替代应用内的权限模型,在明确允许访问来源 IP 的情况下,能精准控制谁能访问业务、谁不能访问业务,有效避免扫描/嗅探等攻击行为,大幅提升内网应用的安全性。
IP 黑白名单一般提供白名单模式/黑名单模式两种策略模式
白名单模式
只允许列表中的单 IP 或 CIDR 网段访问,名单外一律拒绝。逻辑是默认关闭、显式放行,安全边界最清晰,是最安全的访问模式。
适合来源相对固定、可事先登记的情况:合作方提供出口 IP、分公司固定宽带、公司办公网 NAT出口、机房堡垒机、集中 VPN 公网出口等。配置时宜尽量收窄(单 IP 或小网段),避免为了省事写入过宽的 /16,否则等价于对一大片地址开放。
黑名单模式
拒绝列表中的 IP 或网段,未列入黑名单的来源在 IP 策略这一层允许继续,适合开放面相对大、但需要封禁已知恶意源或异常扫描 IP 的场景。
ZeroNews内网穿透(零讯)是一个企业级的安全内网穿透与反向代理平台,简单几分钟就可以在无固定公网 IP 的网络环境下,帮助企业将内网中的 OA、ERP、API、服务器、内网电脑代理到公网上,满足企业员工在任意位置都能安全访问内网应用及设备,用户侧无需安装客户端。
 同时 ZeroNews 在边缘网关上提供 IP 访问黑白名单 / BasicAuth / 地址围栏等多种安全策略,限制应用的访问范围,收缩应用的暴露面,保障内网应用的公网访问安全。
ZeroNews IP 黑白名单解决什么问题
ZeroNews IP 黑白名单是边缘网关上提供的基于 IP 维度的一种安全访问策略,旨在保障内网应用在有限的 IP 访问内进行安全访问,与传统的 IP 黑白名单规则一样,根据名单中的 IP 地址或 IP 地址段进行允许访问或直接拒绝,以隧道为维度进行策略规则管理,被拒绝的访问请求在边缘网关上直接被丢弃,不会再转发到内网应用,ZeroNews 同样提供 IP 白名单和黑名单两种策略模式,在应用上,优先使用白名单精准放行可信 IP,用户可根据实际访问情况开启使用。
内网穿透把只能内网连接的服务变成谁能连上这条公网入口,而 IP 黑白名单的作用,就是在进隧道之前把暴露面从「默认全网可达」收窄为只有登记过的出口,实现面向用户的精准暴露。
-
收窄网络层暴露面:业务上若只允许合作方机房、公司办公 NAT、堡垒机运维源访问,白名单把名单外的一切 IP 挡在网关,不必等应用返回 401,也不让 Client 为海量扫描维持无效连接。
-
按隧道独立划边界:策略以隧道为粒度,可以为 OA、对外 API、RDP、SSH、MySQL 分别维护对应的 IP 名单。调整一条对接隧道的 IP,不会误伤其它映射;删除或关闭隧道,对应入口与策略一并收回。
-
快速响应已知威胁:黑名单用于点名拒绝已确认的恶意 IP、高频扫描源或滥用节点,在不必关停整条业务的前提下先止血,再结合访问日志决定是否收紧为白名单或叠加其它策略。
-
按隧道独立配置:名单在 ZeroNews 控制台维护:合作方变更出口、外包结束、活动下线,增删IP 或网段即可,一般不必 SSH 上内网服务器同步防火墙。HTTPS 与 TCP 隧道(SSH、RDP、数据库端口等)均可配置。
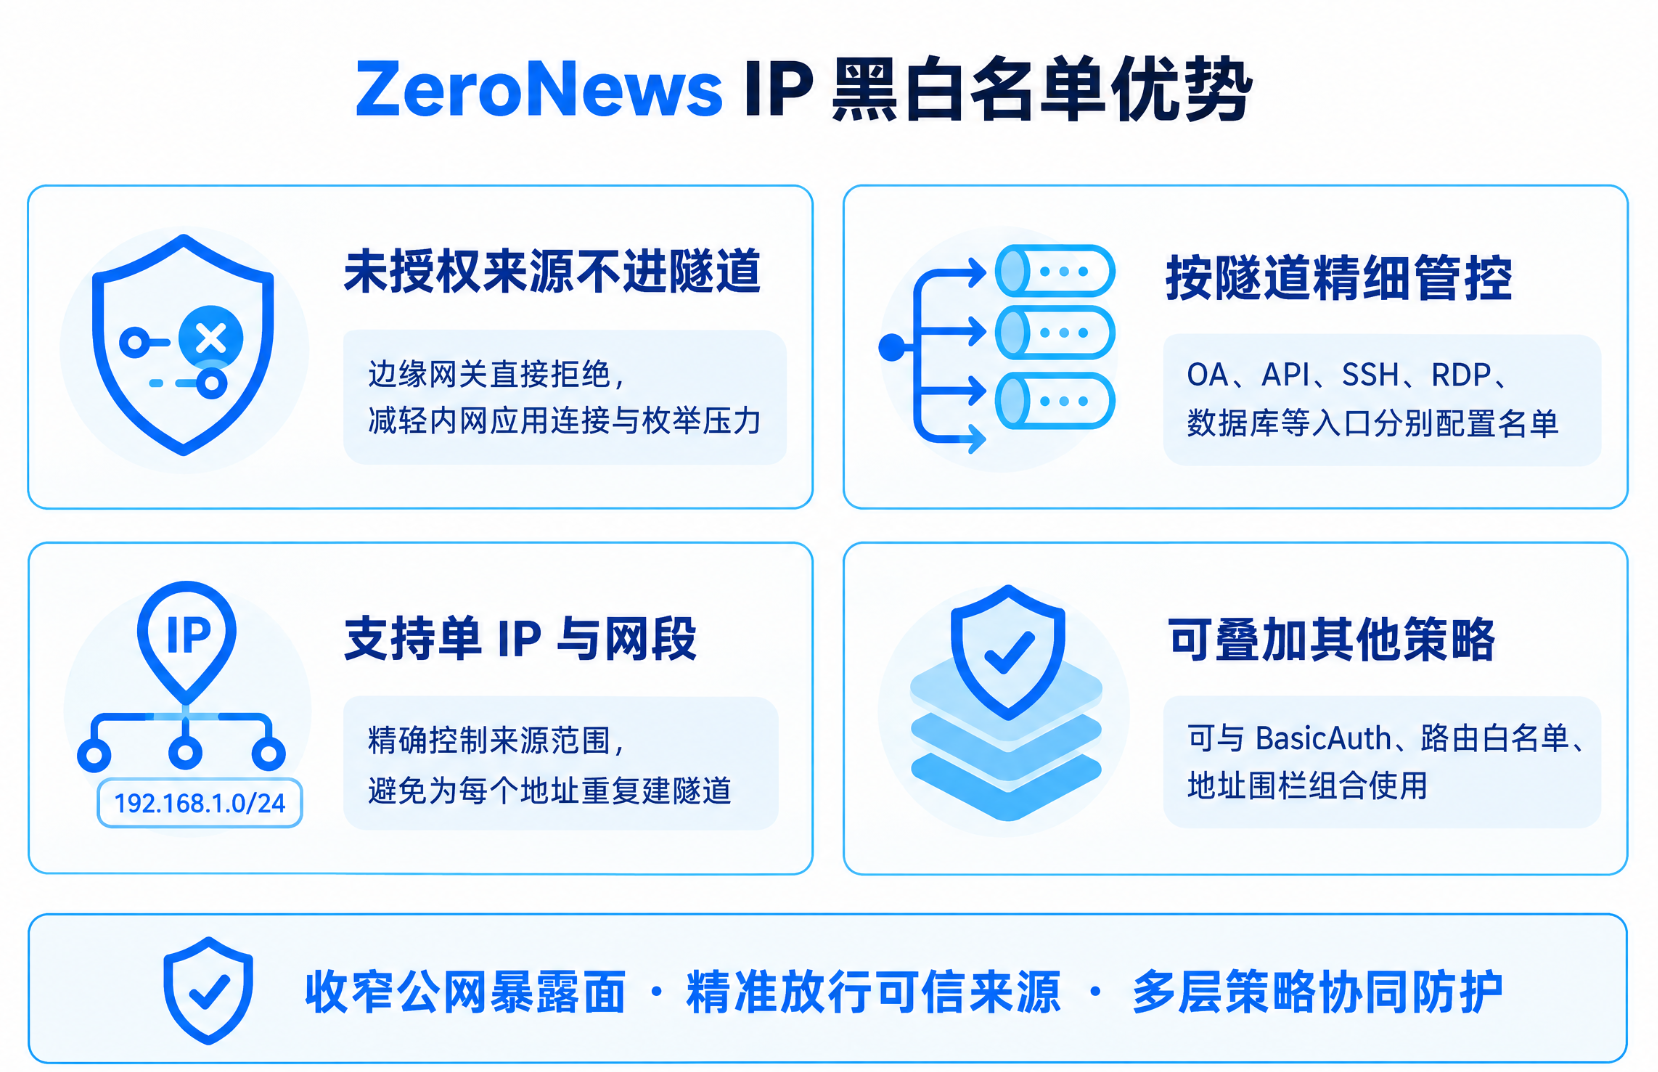
ZeroNews IP 黑白名单优势
-
未授权来源不进隧道:与「进内网后再 401/403」相比,拒绝发生在边缘网关,减轻 Client 与内网应用承受的连接与枚举压力。
-
按隧道精细管控:对接 API 只放行合作方 IP;员工 Web SSH 隧道单独一条更窄的白名单。关隧道或改策略,只影响该入口。
-
支持单 IP 与网段:支持精确 IP 地址或 CIDR 掩码段配置,避免为每个地址重复建隧道。
-
可叠加其他策略:可与网关的 BasicAuth/路由白名单/Geo 地址围栏等类型策略叠加使用,多种措施保障内网应用访问安全。
典型应用场景
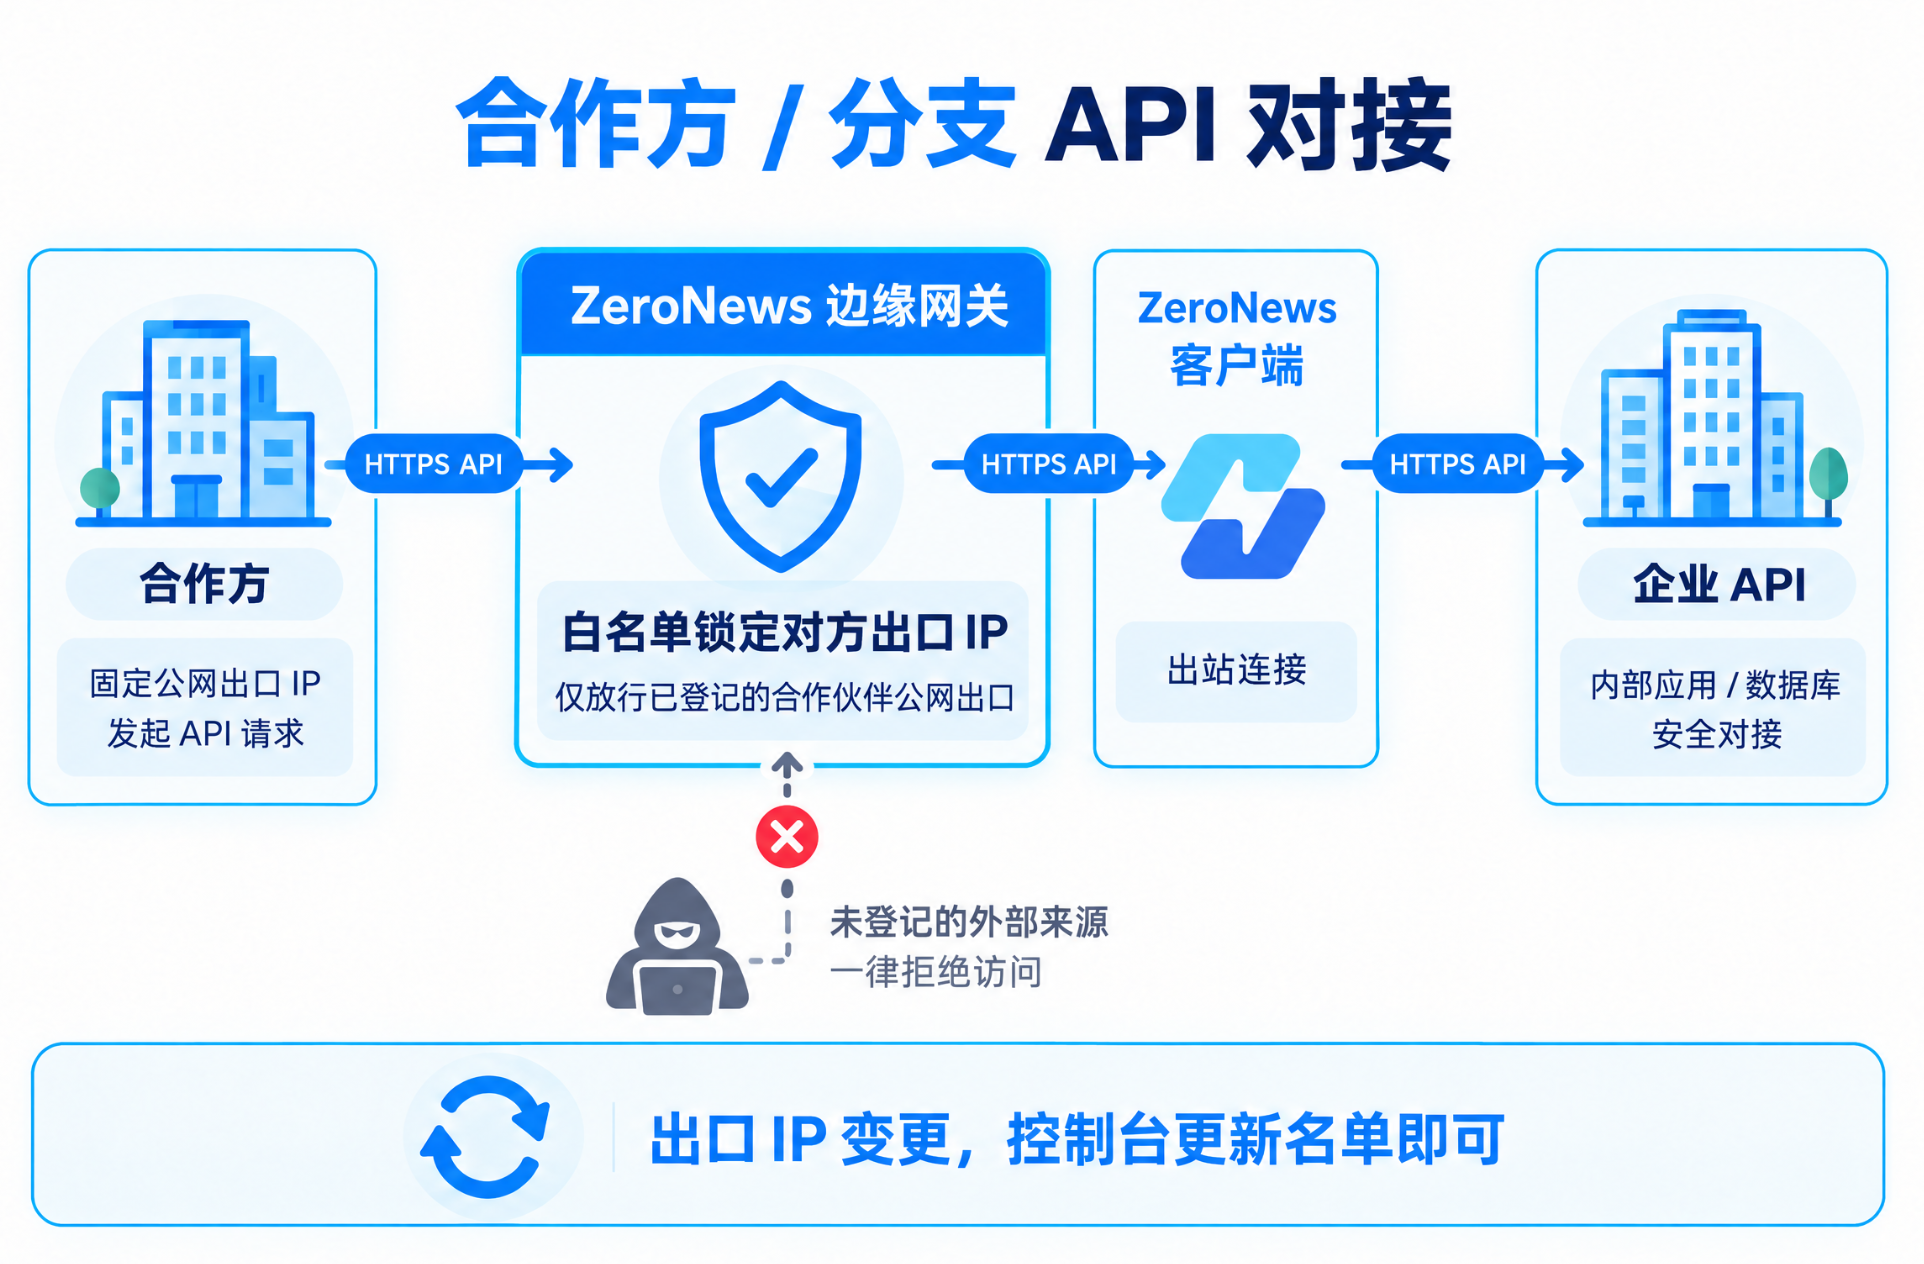
合作方/分支 API 对接:白名单锁定对方出口
企业内网的 ERP、主数据、报工 API 通过 ZeroNews 映射出 HTTPS 后,外部系统只需调用少量接口。要求合作伙伴提供固定公网出口 IP,管理员在对接隧道上启用白名单模式,只放行合作伙伴的这些 IP 地址。对方变更出口时,在控制台更新名单即可,不必把整站内网端口暴露给全网。
远程桌面、SSH 的远程连接隧道:只让运维源连接
内网的开发机/服务器通过 RDP、SSH 协议的 TCP 隧道映射到公网后, 就会被扫描,风险严重高于普通 Web应用。对于远程连接隧道使用 白名单,仅允许分支出口、机房堡垒机、家里IP等已知地址。临时外包运维可 短期加入单 IP,项目结束删除。

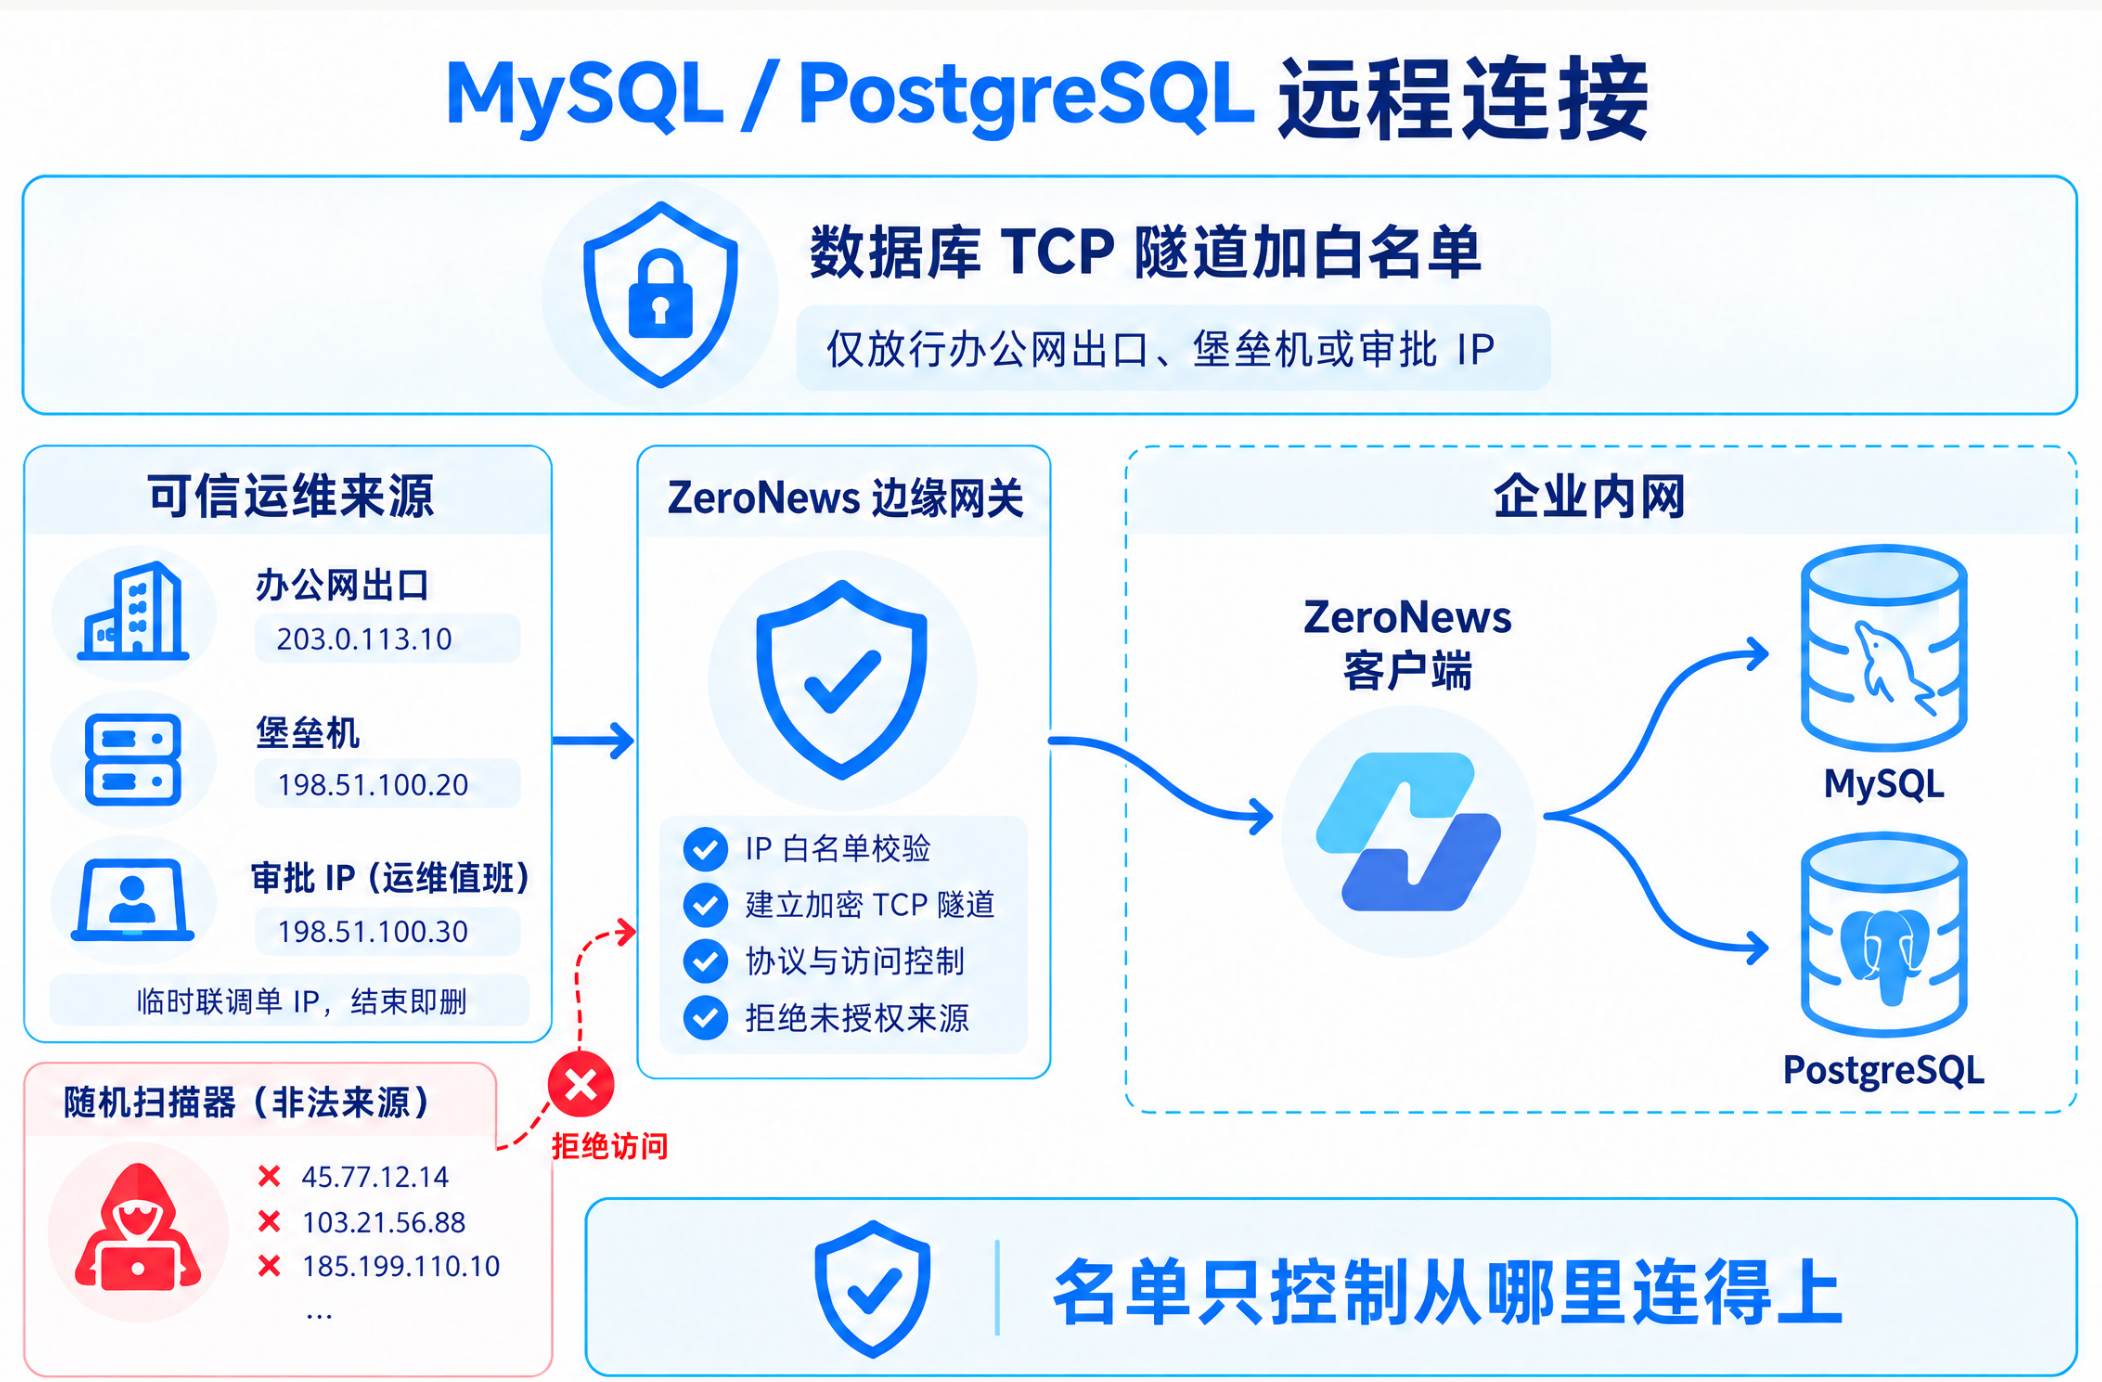
MySQL / PostgreSQL 远程连接:数据库 TCP 隧道加白名单
当内网中的MySQL / PostgreSQL 数据库通过 TCP 隧道映射到公网后,数据库的隧道连接公网端口对全网开放极易被扫库、撞口令。应对该隧道启用 IP 白名单,只放行办公网出口、堡垒机、分公司或审批过的值班 IP;MySQL 与 PostgreSQL 各隧道各配名单,IP 名单只管 从哪连得上。临时联调加 单 IP,结束即删。
隧道遭扫描:黑名单快速止血
当内网应用存在异常访问时,访问日志里若出现同一 IP 短时间大量 404/401 或异常路径探测,可先将该 IP 加入 黑名单,观察是否缓解,再决定是否叠加 Basic、路由白名单或收紧为白名单模式。黑名单适合 已知坏源;长期仍建议以白名单或区域控制收窄暴露面。

如何在 ZeroNews 上配置 IP 黑白名单
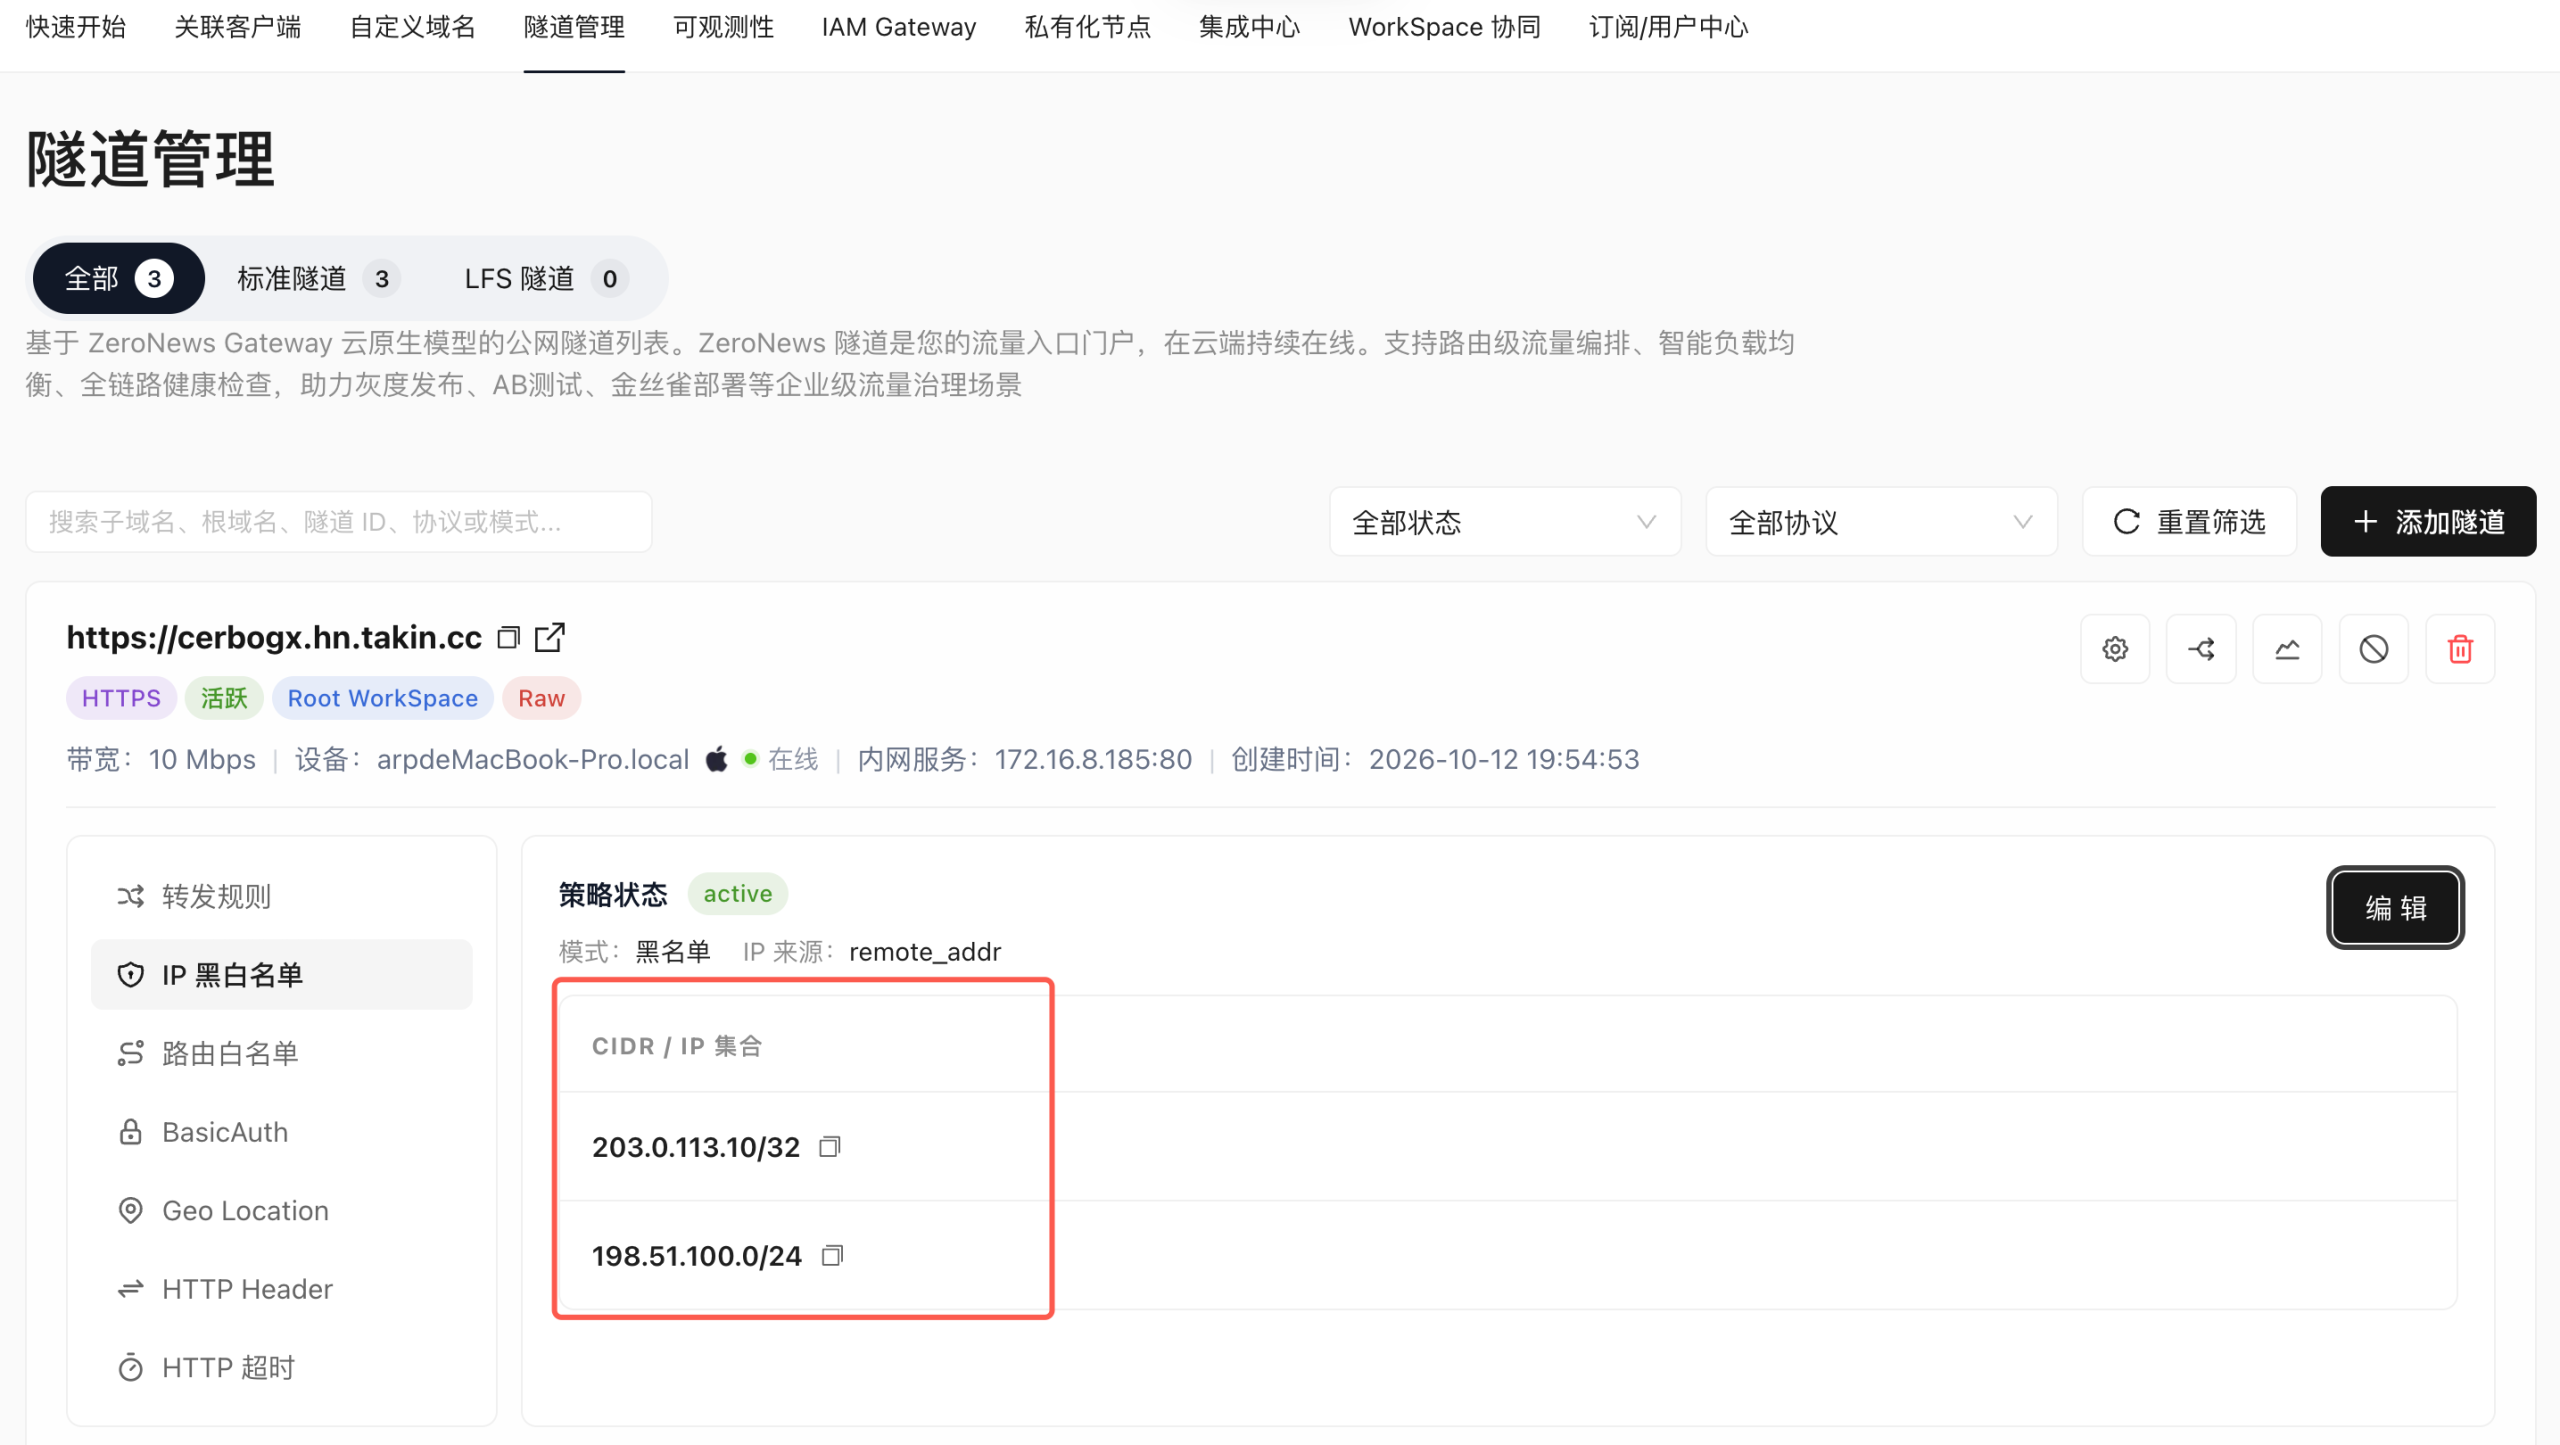
1.在隧道页面中,点击隧道后面的流量策略图标,会下拉显示隧道支持的所有安全策略,点击IP 黑白名单进入 IP 黑白名单配置菜单。
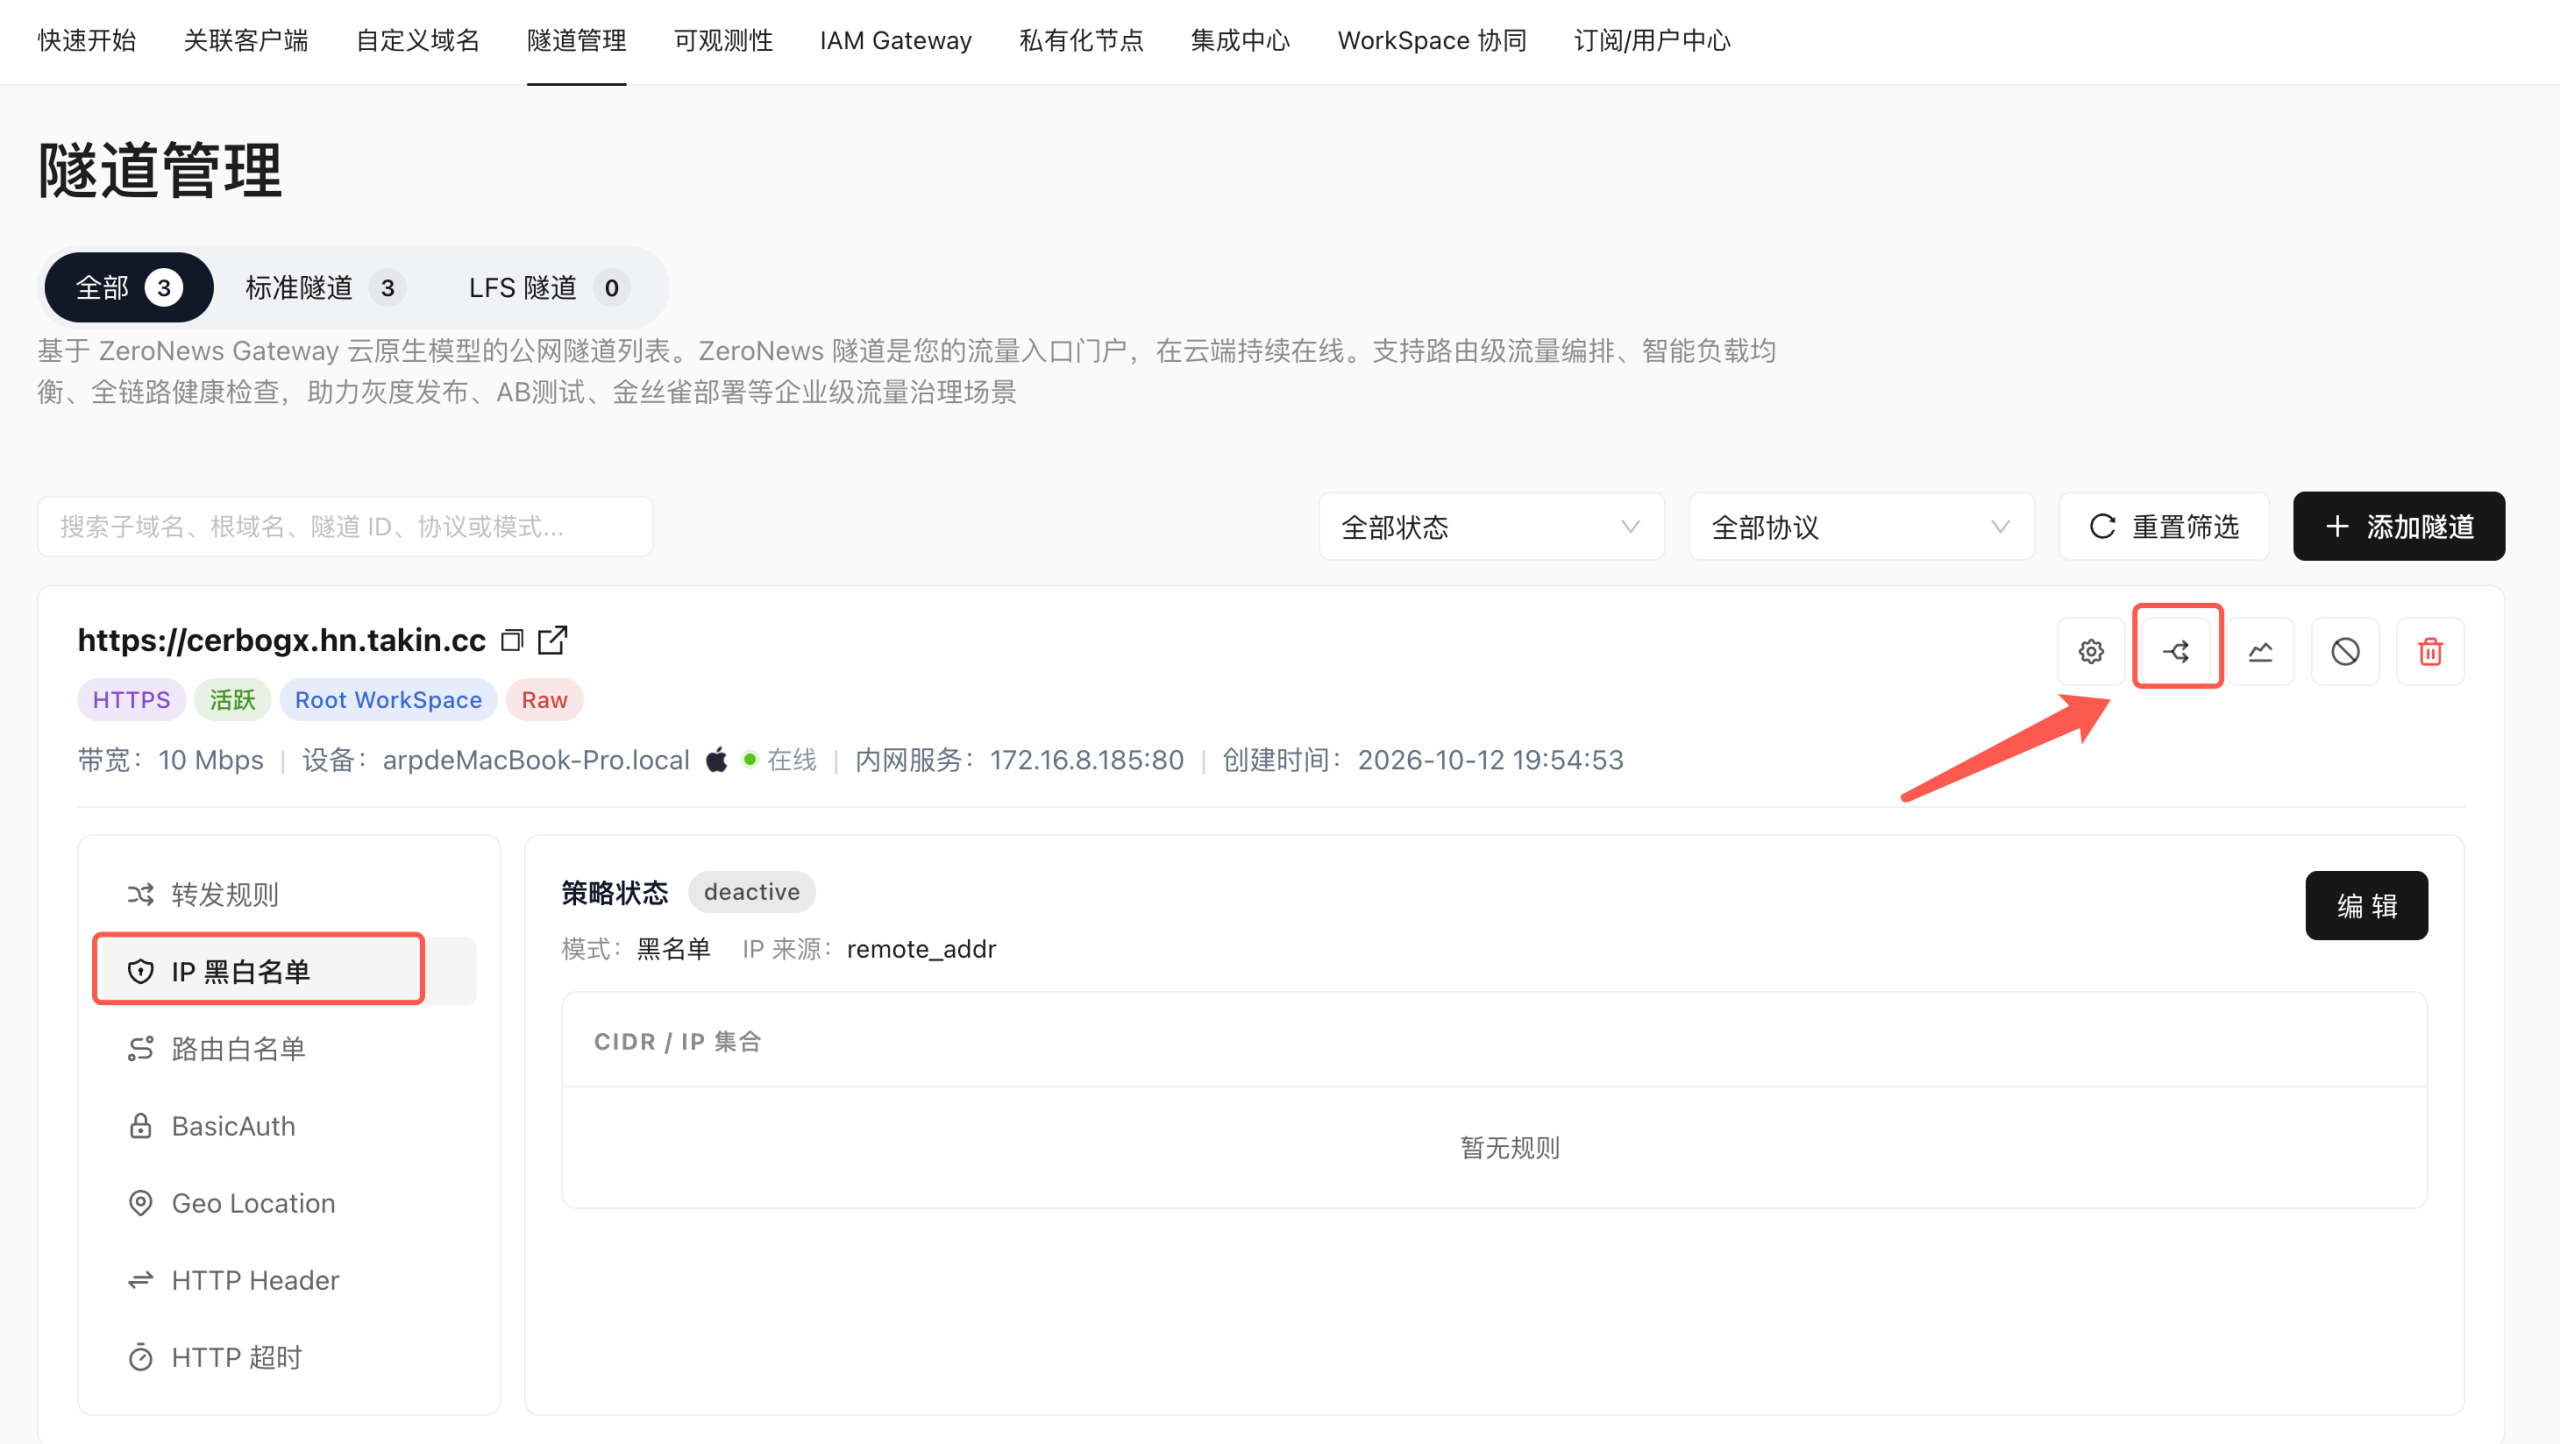
2.先开启功能开关
3.选择模式:白名单 或 黑名单
4.添加单 IP 或 CIDR 网段(例如 203.0.113.10/32、198.51.100.0/24)
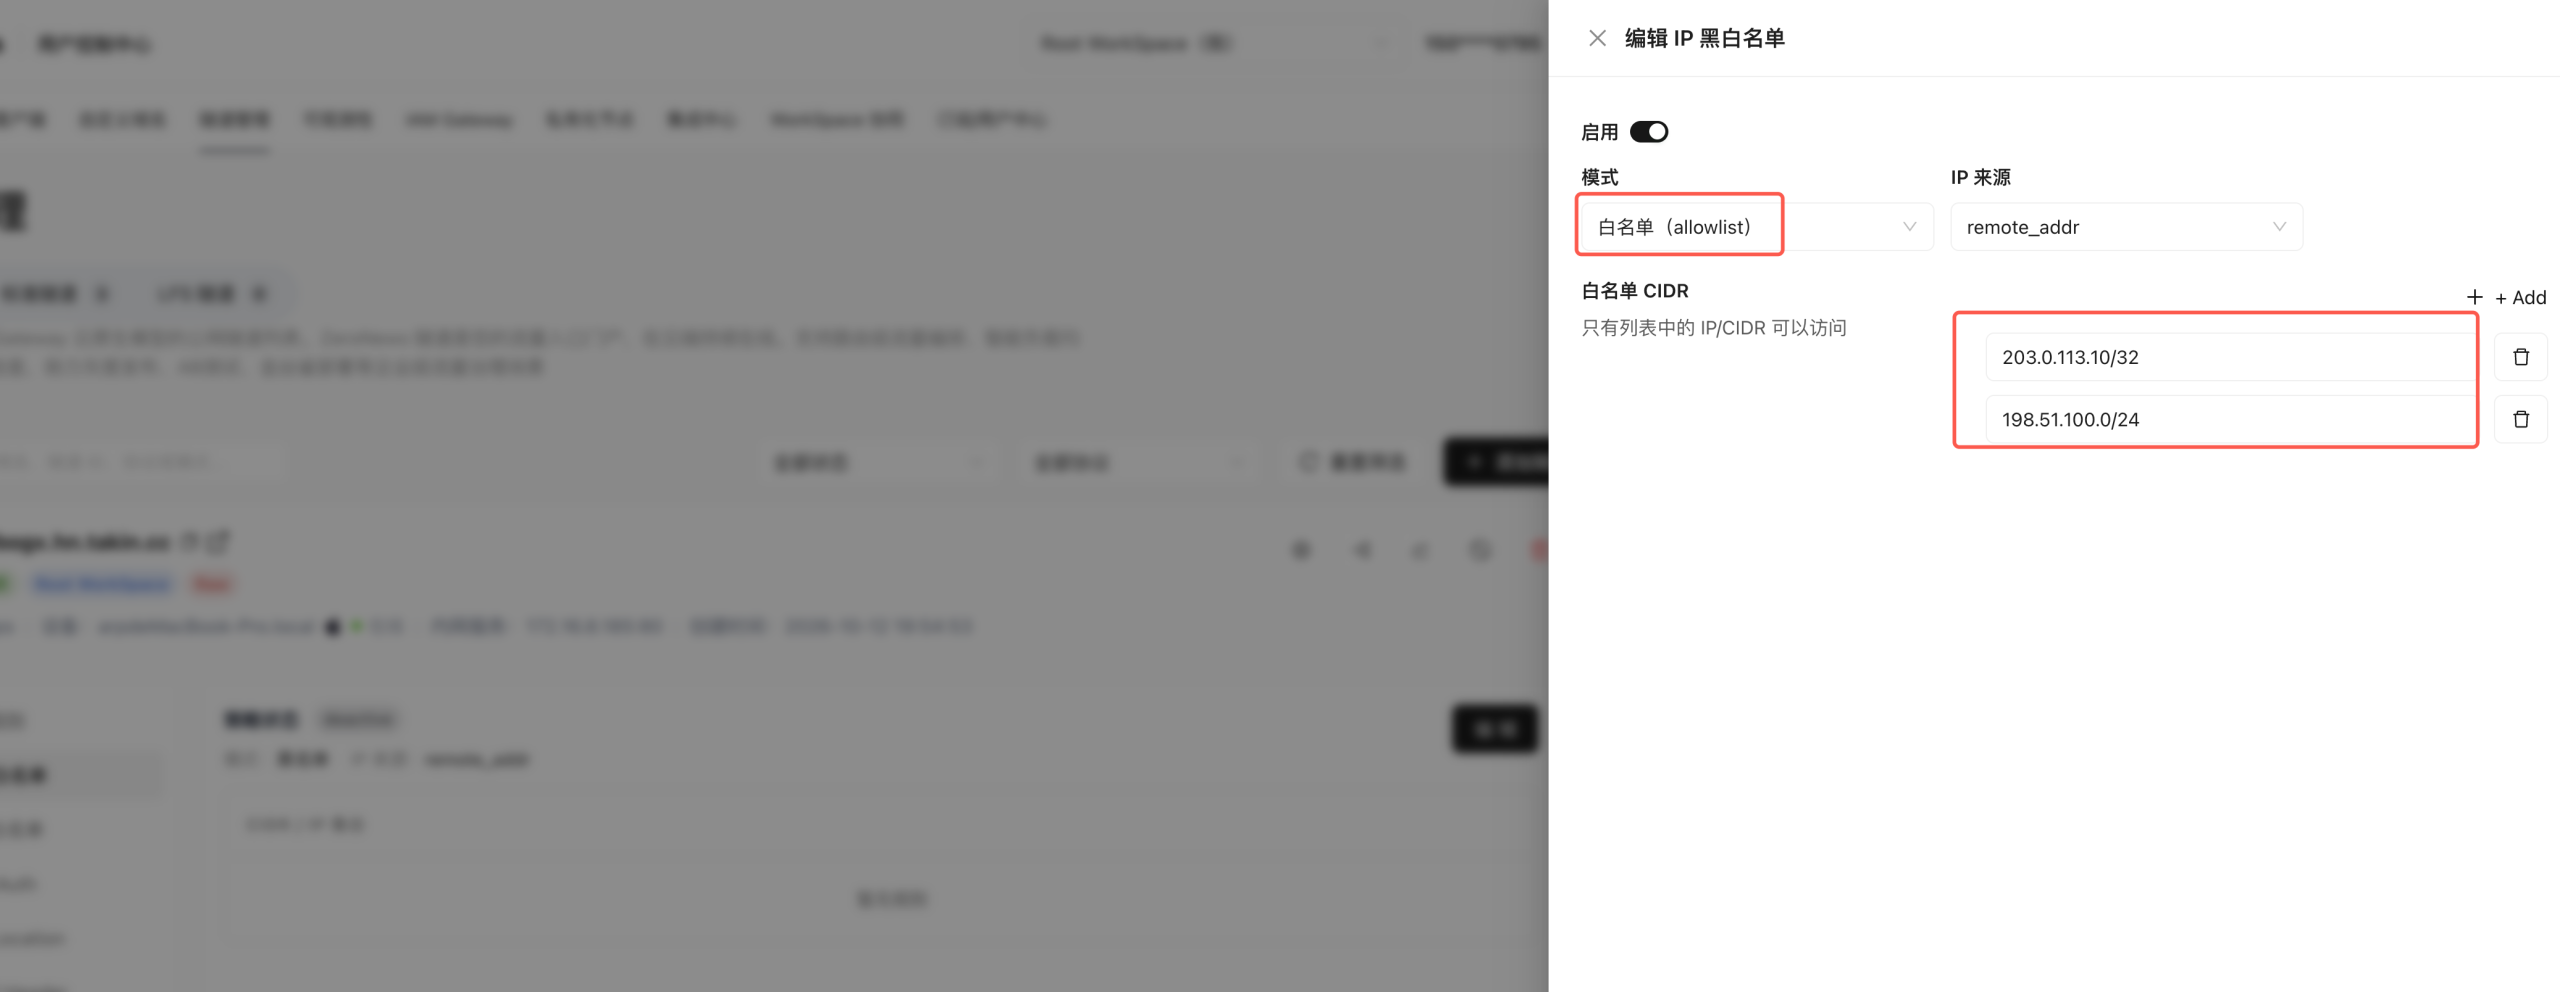
5.保存策略即可,保存后,策略实时生效
白名单实践建议
- 优先向合作方要尽量精确的出口(单 IP 或小网段),避免过宽的 /16。
- 居家值班若 IP 不固定时,可以适当添加当前出口 IP 的 24 位网段,如 183.22.16.0/24。
企业及团队通过 ZeroNews 将内网应用映射到公网后,给内网应用开启 IP 黑白名单 安全策略,精确控制允许访问范围,保障内网应用在有限的可信 IP 内进行安全访问,实现面向用户的精准暴露,满足内网应用/服务器/设备的访问安全。